
Protección de tu Cuenta de Apuestas Android
 Available in United States
El mensaje de WhatsApp llegó a las tres de la madrugada. Un amigo, visiblemente alterado incluso a través de texto, me contaba que acababa de descubrir que alguien había accedido a su cuenta de bet365 y había retirado casi 2.000 euros a una cuenta bancaria que no era la suya. Lo más inquietante no era la cantidad perdida sino cómo había ocurrido: ninguna alarma, ninguna notificación sospechosa, simplemente un correo de confirmación de retiro que encontró al despertar y que ya era demasiado tarde para revertir.
Esta historia, desafortunadamente, no es excepcional. Los ataques a cuentas de apuestas han aumentado significativamente en los últimos años, impulsados por la creciente sofisticación de los ciberdelincuentes y por el hecho de que estas cuentas representan objetivos atractivos: contienen dinero real, están vinculadas a métodos de pago verificados, y muchos usuarios no las protegen con el mismo rigor que aplicarían a su banca online.
Proteger tu cuenta de apuestas no requiere conocimientos técnicos avanzados ni inversiones significativas. Requiere entender las amenazas reales, implementar las protecciones disponibles, y desarrollar hábitos digitales que minimicen tu exposición. Este artículo te guiará a través de cada uno de estos elementos con recomendaciones prácticas y específicas para usuarios de Android.
Apuesta con seguridad gracias a nuestro portal.
La anatomía de un ataque típico
Para protegerte eficazmente, conviene entender cómo operan los atacantes que apuntan a cuentas de apuestas. El conocimiento de sus métodos te permitirá reconocer amenazas antes de que se materialicen.
El credential stuffing es probablemente el vector de ataque más común. Los ciberdelincuentes obtienen bases de datos de credenciales filtradas de otros servicios (redes sociales, tiendas online, foros) y prueban automáticamente esas combinaciones de email y contraseña en casas de apuestas. Si usas la misma contraseña en múltiples sitios, un atacante que obtenga tus credenciales de cualquier filtración puede potencialmente acceder a tu cuenta de apuestas sin ningún esfuerzo adicional.
El phishing sigue siendo extraordinariamente efectivo. Los atacantes envían correos, mensajes de texto, o incluso mensajes por WhatsApp y Telegram que aparentan ser comunicaciones oficiales de tu casa de apuestas. Estos mensajes típicamente alertan sobre un problema con tu cuenta, una promoción exclusiva, o la necesidad de verificar tu identidad, y te dirigen a una página falsa diseñada para capturar tus credenciales cuando intentas iniciar sesión.
Los ataques de SIM swapping son más sofisticados pero devastadoramente efectivos. El atacante convence a tu operador de telefonía para transferir tu número a una nueva SIM bajo su control. Una vez que tiene tu número, puede recibir los códigos de verificación SMS que muchos servicios utilizan como segundo factor de autenticación, permitiéndole acceder a tus cuentas incluso si tenías habilitada la verificación en dos pasos mediante SMS.
El malware móvil representa una amenaza creciente específicamente para usuarios de Android. Aplicaciones maliciosas disfrazadas de herramientas útiles, juegos, o incluso falsas aplicaciones de apuestas pueden monitorear todo lo que escribes en tu dispositivo, incluyendo contraseñas, o superponer pantallas falsas de inicio de sesión sobre aplicaciones legítimas para robar tus credenciales.
La contraseña: primera línea de defensa
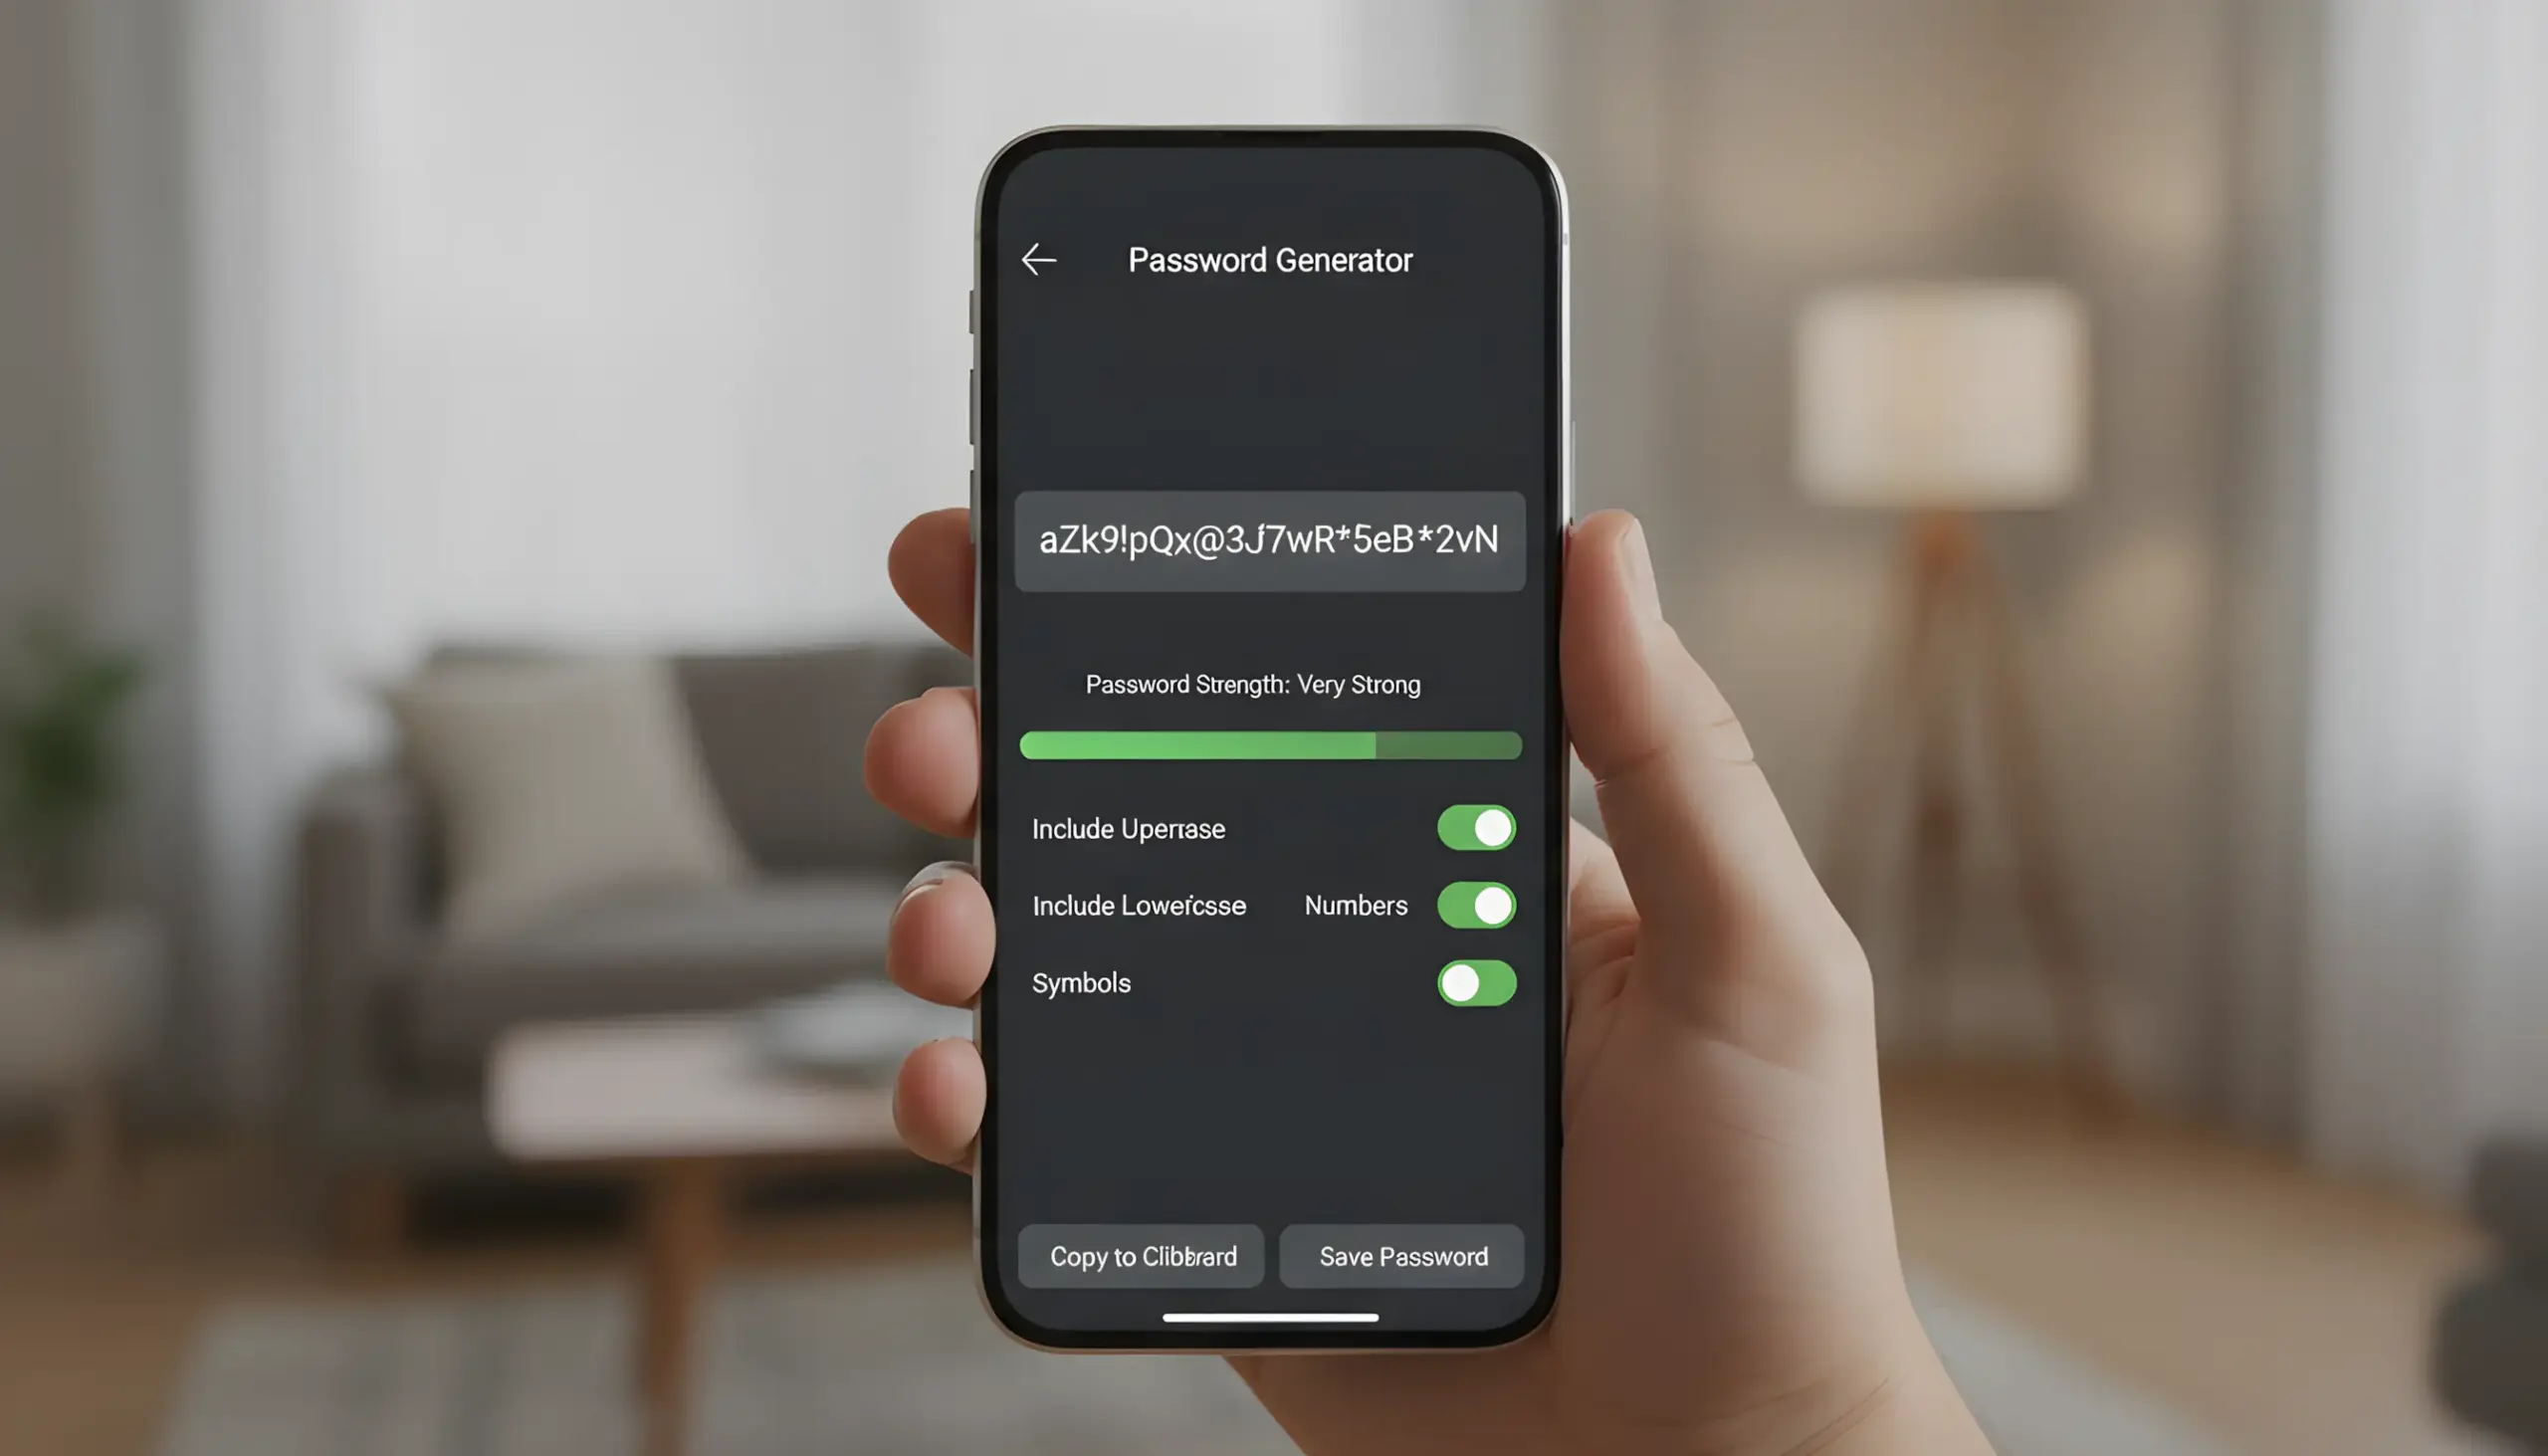
Tu contraseña sigue siendo el fundamento de la seguridad de tu cuenta, y la realidad es que la mayoría de usuarios subestiman enormemente la importancia de una contraseña robusta y única.
Una contraseña fuerte en 2025 debe tener al menos 12 caracteres, idealmente 16 o más. Debe combinar letras mayúsculas y minúsculas, números, y símbolos especiales. Pero más importante que la complejidad es la unicidad: cada cuenta debe tener una contraseña diferente que no uses en ningún otro servicio.
La razón de esta unicidad es simple pero crítica. Cuando un servicio sufre una filtración de datos (algo que ocurre con regularidad preocupante), las credenciales expuestas se añaden a bases de datos que los atacantes utilizan para probar acceso a otros servicios. Si tu contraseña de tu cuenta de apuestas es la misma que usabas en aquel foro de 2018 que fue hackeado, un atacante puede acceder a tu cuenta sin necesidad de atacarte directamente.
La solución práctica a este problema es usar un gestor de contraseñas. Aplicaciones como Bitwarden, 1Password, o LastPass generan contraseñas aleatorias, las almacenan de forma segura, y las introducen automáticamente cuando las necesitas. Solo necesitas recordar una contraseña maestra fuerte para acceder al gestor; el resto se maneja automáticamente.
Cambiar tu contraseña periódicamente era una recomendación común que la industria de seguridad ha matizado recientemente. Los cambios forzados frecuentes a menudo llevan a los usuarios a crear contraseñas más débiles o a seguir patrones predecibles. Lo realmente importante es cambiar tu contraseña inmediatamente si sospechas que pudo haber sido comprometida, si recibes notificaciones de intentos de acceso no autorizados, o si algún servicio donde usabas la misma contraseña sufre una filtración.
Autenticación de dos factores: la capa imprescindible
La autenticación de dos factores (2FA) añade una segunda barrera que un atacante debe superar incluso si obtiene tu contraseña. Esta única medida puede prevenir la gran mayoría de ataques exitosos a cuentas de apuestas.
Cuando activas 2FA, iniciar sesión requiere no solo tu contraseña sino también un segundo factor: algo que tienes (tu teléfono), algo que eres (tu huella dactilar), o algo que sabes (un PIN adicional). Incluso si un atacante obtiene tu contraseña mediante phishing o filtración, no podrá acceder a tu cuenta sin también comprometer este segundo factor.
Existen diferentes tipos de 2FA con niveles de seguridad variables. Los códigos por SMS son el método más común pero también el más vulnerable. Los ataques de SIM swapping pueden interceptar estos códigos, y en algunos países se han documentado ataques que explotan vulnerabilidades en el protocolo SS7 de las redes móviles para interceptar mensajes de texto.
Las aplicaciones de autenticación como Google Authenticator, Microsoft Authenticator, o Authy generan códigos que cambian cada 30 segundos y no dependen de tu número de teléfono. Estos códigos se generan localmente en tu dispositivo basándose en una clave secreta compartida con el servicio, lo que los hace inmunes a ataques de SIM swapping.
Para configurar 2FA con aplicación en tu casa de apuestas, generalmente debes acceder a la sección de Seguridad o Configuración de cuenta en tu perfil. Busca opciones como «Verificación en dos pasos», «Autenticación de dos factores», o simplemente «2FA». El proceso típicamente te mostrará un código QR que escaneas con tu aplicación de autenticación, estableciendo la conexión entre tu cuenta y la app.
Un aspecto crucial que muchos usuarios olvidan son los códigos de recuperación. Cuando configuras 2FA, la mayoría de servicios te proporcionan una serie de códigos de un solo uso que puedes utilizar si pierdes acceso a tu método de autenticación principal (por ejemplo, si pierdes o rompes tu teléfono). Guarda estos códigos en un lugar seguro, idealmente en tu gestor de contraseñas o impreso en un lugar físico seguro.
Protección contra phishing
El phishing aprovecha la psicología humana más que las vulnerabilidades técnicas. Los ataques más efectivos generan urgencia o miedo que nublan el juicio del receptor, informándote de que tu cuenta ha sido comprometida o que debes reclamar un bono «antes de las próximas 24 horas».
Para protegerte, desarrolla el hábito de nunca hacer clic en enlaces de correos o mensajes que supuestamente provienen de tu casa de apuestas. En su lugar, abre la aplicación directamente o escribe la URL oficial en tu navegador.
Presta atención a las señales de alarma: errores ortográficos, direcciones de correo sospechosas, y URLs que no coinciden exactamente con el sitio oficial. Los correos legítimos generalmente te identifican por tu nombre, no con genéricos como «Estimado cliente». Si recibes un mensaje dudoso, contacta directamente al soporte a través de canales oficiales antes de actuar.
Seguridad del dispositivo Android
Tu aplicación de apuestas es tan segura como el dispositivo donde la ejecutas. Un Android comprometido puede exponer todas tus credenciales independientemente de cuán fuertes sean tus contraseñas o de si tienes 2FA activado.
Mantener tu dispositivo actualizado es la medida de seguridad más básica y más importante. Las actualizaciones de seguridad de Android corrigen vulnerabilidades que los atacantes pueden explotar. Configura tu dispositivo para instalar actualizaciones automáticamente o verifica regularmente en Ajustes > Sistema > Actualización del sistema.
Instala aplicaciones únicamente desde Google Play Store o directamente desde los sitios oficiales de operadores con licencia DGOJ. Las aplicaciones de fuentes desconocidas, APKs compartidos en foros o grupos de Telegram, y tiendas de aplicaciones alternativas representan riesgos significativos de malware.
Google Play Protect, el sistema antimalware integrado en Android, escanea las aplicaciones instaladas buscando comportamiento malicioso. Verifica que esté activo en Ajustes > Seguridad > Google Play Protect. Aunque no es infalible, proporciona una capa adicional de detección que puede alertarte sobre aplicaciones problemáticas.
El bloqueo de pantalla con PIN, patrón, o biometría impide el acceso físico no autorizado a tu dispositivo. Configura un PIN de al menos 6 dígitos (evitando patrones obvios como 123456 o tu fecha de nacimiento) y activa el bloqueo automático después de un período corto de inactividad.
Evita conectarte a redes WiFi públicas cuando accedas a tu cuenta de apuestas o realices transacciones. Estas redes pueden ser monitoreadas por atacantes o pueden ser puntos de acceso falsos configurados específicamente para interceptar tráfico. Si necesitas usar WiFi público, considera usar una VPN de confianza para cifrar tu conexión.
Monitorización activa de tu cuenta
La detección temprana de actividad sospechosa puede ser la diferencia entre un intento de ataque frustrado y una cuenta vaciada. Desarrollar hábitos de monitorización no requiere mucho tiempo pero puede ahorrarte problemas significativos.
Activa todas las notificaciones de seguridad que tu casa de apuestas ofrezca. Esto típicamente incluye alertas de inicio de sesión desde nuevos dispositivos, notificaciones de cambios en la configuración de seguridad, y confirmaciones de transacciones. Configurar estas alertas para que lleguen tanto a tu email como mediante push en la aplicación proporciona redundancia útil.
Revisa periódicamente el historial de sesiones activas si tu aplicación ofrece esta función. Muchos operadores permiten ver desde qué dispositivos y ubicaciones se ha accedido recientemente a tu cuenta. Si ves sesiones desde dispositivos o lugares que no reconoces, cierra esas sesiones inmediatamente y cambia tu contraseña.
Presta atención a cualquier comunicación de tu casa de apuestas indicando cambios que no iniciaste: solicitudes de restablecimiento de contraseña, cambios de email o teléfono vinculado, o adición de nuevos métodos de pago. Estas pueden ser señales de que alguien está intentando tomar control de tu cuenta.
Qué hacer si tu cuenta ha sido comprometida
A pesar de todas las precauciones, los compromisos de cuentas pueden ocurrir. Actuar rápidamente y con método puede minimizar el daño y maximizar las posibilidades de recuperación.
Inmediatamente tras detectar actividad no autorizada, intenta acceder a tu cuenta y cambiar la contraseña. Si el atacante ya cambió la contraseña, utiliza el proceso de recuperación de cuenta del operador. Simultáneamente, contacta al soporte de la casa de apuestas por el canal más rápido disponible (generalmente teléfono o chat en vivo) e informa del compromiso.
Documenta todo: capturas de pantalla de transacciones no autorizadas, correos sospechosos que hayas recibido, timestamps de cuándo detectaste el problema. Esta documentación será crucial tanto para la investigación del operador como para posibles reclamaciones posteriores.
Si el atacante realizó retiros a cuentas bancarias externas, contacta a tu banco inmediatamente. Dependiendo del método de pago y la rapidez con que actúes, puede ser posible revertir o bloquear transferencias fraudulentas.
Cambia las credenciales de cualquier otro servicio donde usaras la misma contraseña o contraseñas similares. Si el atacante obtuvo tus credenciales de una filtración, probablemente intentará usarlas en otros servicios.
Considera presentar una denuncia ante las autoridades competentes, especialmente si las cantidades involucradas son significativas. En España, puedes denunciar ciberdelitos ante la Policía Nacional o Guardia Civil. Aunque la recuperación del dinero no está garantizada, las denuncias ayudan a las autoridades a identificar y perseguir a estos criminales.
Finalmente, una vez resuelto el incidente, realiza una auditoría de seguridad completa: activa 2FA si no lo tenías, cambia a contraseñas únicas gestionadas por un gestor de contraseñas, y revisa los permisos de las aplicaciones en tu dispositivo. Aprende del incidente para que no se repita.
Aprende también a identificar aplicaciones de apuestas falsas para evitar riesgos.
Actualización:
